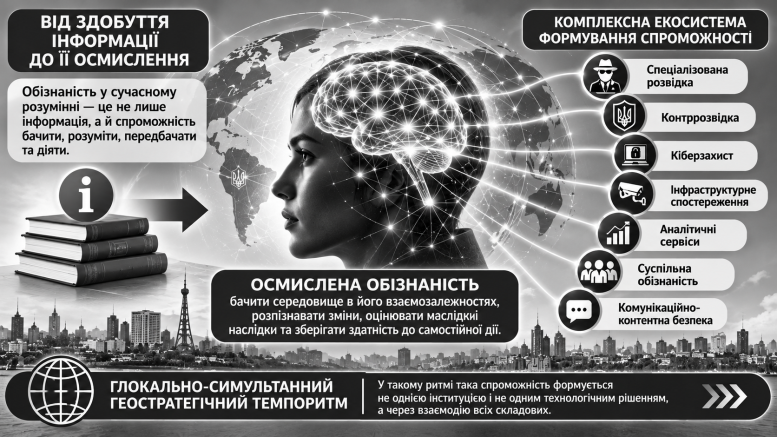
У сучасному геостратегічному середовищі відбувається зміна не лише пріоритетів безпекової політики, а й самого розуміння того, що означає бути обізнаним про виклики та загрози. Тривалий час обізнаність переважно пов’язували зі спроможністю спеціалізованих розвідувальних і контррозвідувальних інституцій здобувати відомості про наміри, ресурси та дії потенційного противника. Такий підхід зберігає своє значення, однак дедалі менше визначає глокальне середовище екзистенційного протистояння, у якому загрози виникають одночасно в різних просторах, переходять між ними, набувають нових форм і можуть тривалий час залишатися непомітними для традиційних механізмів спостереження.
Множинна одночасність (симультанність) глокальних викликів змінює сам предмет обізнаності. Йдеться вже не тільки про те, щоб установити, хто, де і якими засобами здійснює певну агресивну дію. Не менш важливо зрозуміти, у якому середовищі вона стає можливою, які інфраструктурні, технологічні, людські, економічні та комунікаційні зв’язки використовуються, як окремі дії співвідносяться між собою та які наслідки вони можуть мати за межами безпосереднього місця їхнього виникнення. У такій перспективі обізнаність набуває ландшафтного виміру, бо вона має охоплювати не окремі об’єкти, а взаємопов’язану сукупність просторів, маршрутів, мереж, інфраструктур і людських взаємодій.
Показовими в цьому сенсі є рішення Канади щодо суттєвого збільшення фінансування Канадської служби безпеки й розвідки. Запропоноване багаторічне фінансування не зводиться до простого розширення штатів або технічного оснащення спецслужби. Серед задекларованих цілей — посилення присутності, розширення можливостей, диверсифікація міжнародних безпекових зв’язків і зменшення залежності від іноземних партнерів. За цим рішенням простежується важлива зміна пріоритетів, коли держава прагне мати не лише доступ до інформації, яку отримують союзники, а й власну спроможність самостійно формувати уявлення про безпекове середовище, його зміни та потенційні загрози. Обізнаність у такий спосіб стає складником стратегічної самостійності держави.
Інший аспект цієї трансформації демонструють британські інвестиції в системи спостереження за підводним середовищем Північної Атлантики. Програма Atlantic Net, що передбачає інтеграцію сенсорів, автономних безпілотних систем, засобів зв’язку та сервісів обробки даних, цікава не лише технологічною новизною. Її значення полягає у переході до постійного спостереження за простором, у якому розташована критично важлива інфраструктура, зокрема кабелі зв’язку та енергетичні мережі. Підводне середовище перестає сприйматися як віддалений і важкодоступний простір, який стає предметом уваги лише після виявлення пошкодження або підозрілої активності. Воно перетворюється на середовище безперервного здобуття даних, співвіднесення сигналів і раннього виявлення змін.
Особливої уваги заслуговує те, що ця система поєднує різні технологічні й організаційні можливості в єдиний комплекс під управлінням Королівського флоту. Це відкриває інший погляд на розвідувальну діяльність, де її ефективність дедалі більше залежить не від окремого сенсора, платформи чи відомчої структури, а від здатності об’єднувати різнорідні джерела інформації в безперервну картину середовища. Важливою стає не тільки наявність даних, а й можливість своєчасно виявити зміни, які окремо можуть здаватися незначними, але в сукупності свідчать про формування загрози.
Водночас обізнаність не можна обмежувати спостереженням за зовнішнім простором. Затримання у Великій Британії американського військовослужбовця за підозрою в наданні допомоги іноземній розвідувальній службі порушує питання про вразливість самих інституцій, їхнього персоналу, професійних зв’язків і каналів доступу до захищеної інформації. Розслідування, яке, за повідомленнями, здійснюється у взаємодії британських правоохоронців, ФБР та американських військових, показує, наскільки важливою стає взаємодія контррозвідувальних і правоохоронних структур/спроможностей між союзниками. При цьому підозра ще не є доведеним фактом вини чи встановленою співпрацею з іноземною розвідкою. Однак сам прецедент привертає увагу до того, що сучасне розвідувальне протистояння розгортається не тільки навколо зовнішніх об’єктів, а й усередині інституцій, які забезпечують безпеку.
У цьому контексті особливої ваги набуває людський вимір обізнаності. Людина може бути не лише джерелом інформації або суб’єктом її аналізу, а й точкою вразливості складної системи. Доступ до захищених даних, професійні контакти, довіра, необережність, компрометація або цілеспрямоване вербування можуть створювати можливості для проникнення туди, де технічні засоби захисту самі по собі не забезпечують належної безпеки. Отже, розбудова обізнаності потребує одночасної уваги до технологічних систем, інституційних процедур і антропологічно-когнітивних можливостей людини розпізнавати загрози та оцінювати ситуацію.
Український досвід відбиття постійних кібератак додає до цього ще один важливий глокальний вимір. Наведена статистика про 2–3 тисячі атак щороку на цифрові системи та інструменти України свідчить про регулярність і масштаб такого протистояння. Йдеться не лише про державні системи, а й про цифрові системи приватного сектору. Це означає, що об’єктом агресивних дій стає не окреме відомство, а розподілене цифрове середовище, від якого залежать повсякденне життя людей, економічна діяльність, надання послуг, управління та функціонування держави.
Пояснення Міністерства цифрової трансформації щодо розподіленої архітектури цифрових сервісів також заслуговує на увагу. Воно демонструє, що безпека залежить не тільки від захищеності конкретного застосунку, а й від того, як побудовані взаємодії між реєстрами, інформаційними системами, сервісами та користувачами. Розподіленість може зменшувати концентрацію ризиків, але водночас потребує розуміння численних взаємозалежностей і можливих точок вразливості. До технічного виміру додається людський, коли користувач, який не розпізнає небезпечну взаємодію або передає важливу інформацію шахраям, може стати частиною механізму проникнення в систему. Таким чином, кіберобізнаність не вичерпується роботою фахівців із цифрового захисту. Вона передбачає здатність людей та організацій розуміти характер загроз у власному середовищі повсякденної діяльності.
Зіставлення цих прикладів дозволяє побачити, що обізнаність поступово виходить за межі традиційного відомчого розуміння розвідки. Підводна інфраструктура, цифрові системи, людський фактор, міжнародні зв’язки, логістичні маршрути та критично важливі об’єкти стають частинами єдиного, хоча й організаційно розподіленого, середовища стратегічної уваги. При цьому різні загрози не обов’язково мають єдиний центр координації або однакову природу. Проте вони можуть взаємно посилювати наслідки одна одної, використовувати спільні вразливості або створювати сприятливі умови для подальших агресивних дій.
Саме тут виявляється глокально-симультанний характер сучасного протистояння. Подія, що відбувається в одному місці, може бути пов’язана з інфраструктурою іншого регіону, впливати на безпеку кількох держав і мати наслідки для глобальних комунікаційних або економічних мереж. Підводний кабель, цифровий реєстр, розвідувальне проникнення чи інформаційна операція не існують у повній ізоляції від інших процесів. Вони включені в мережу взаємозалежностей, через які локальна дія здатна набувати значно ширшого значення. Тому обізнаність має розвиватися не за принципом послідовного реагування на окремі інциденти, а відповідно до множинності просторів, темпоритмів і масштабів одночасного перебігу загроз.
У цьому зв’язку варто звернути увагу й на ситуаційне співвідношення дій колективного путінізму та політичних процесів, пов’язаних із трампізмом. Йдеться не про ототожнення цих явищ і не про припущення щодо обов’язкової координації між ними. Принципово важливим є інше – зміни в політиці великих держав, перегляд союзницьких відносин, ускладнення обміну розвідувальними даними або послаблення інституційної взаємодії можуть створювати нові можливості для агресивних суб’єктів. Колективний путінізм здатний ситуаційно використовувати такі зміни, навіть якщо вони не є результатом його безпосереднього впливу. Отже, обізнаність має враховувати не тільки дії противника, а й ті трансформації міжнародного середовища, які змінюють умови його діяльності.
Особливого значення це набуває через перманентність неконвенційних форм агресії. Кібератаки, розвідувальне проникнення, диверсійні дії, втручання в роботу критичної інфраструктури та інші форми прихованої активності не завжди мають чітко визначений початок, завершення або безпосередньо видимий результат. Частина з них може створювати передумови для подальших дій, наслідки яких виявляються із часовою затримкою. Відкладений кінетичний потенціал означає, що сьогоднішнє проникнення, пошкодження, накопичення доступу або формування залежності може стати чинником завтрашньої фізичної загрози. Тому розуміння безпеки потребує уваги не лише до того, що вже відбулося, а й до того, які можливості для майбутньої агресії формуються в теперішньому часі.
Це змінює й уявлення про темпоральність обізнаності. Якщо раніше її результат часто оцінювали за здатністю своєчасно повідомити про підготовку або здійснення конкретної операції, то в умовах перманентної глокальної агресії дедалі важливішою стає здатність розпізнавати повільні, розподілені та неочевидні зміни. Вони можуть накопичуватися в різних сферах і лише згодом проявлятися як цілісна загроза. Обізнаність у такому разі має працювати одночасно в кількох часових горизонтах, де фіксувати поточні події, бачити тенденції, виявляти формування нових залежностей і оцінювати можливі траєкторії розвитку.
Звідси постає питання про інституційну перебудову розвідувальних служб і водночас про розширення самого поняття розвідувальної спроможності. Йдеться не лише про збільшення фінансування або технологічне оснащення окремих відомств. Необхідно розрізняти інституцію як носія повноважень, відповідальності й спеціалізованих функцій та сервіс як можливість надавати аналітичні, інформаційні й технологічні спроможності різним рівням ухвалення рішень. Такий підхід дозволяє розглядати розвідувальні можливості не тільки як внутрішній ресурс спеціалізованих структур, а й як частину ширшої архітектури обізнаності, що поєднує державний, військовий, регіональний, інфраструктурний, науковий і міжнародний рівні.
Водночас розширення обізнаності не означає необмеженого збирання даних або перетворення всього суспільства на об’єкт спостереження. Її розвиток потребує чіткого розмежування повноважень, захисту приватності, перевірки інформації, відповідального використання аналітичних засобів та збереження довіри. Надмірна концентрація даних, помилкова інтерпретація сигналів або підміна аналізу автоматизованими висновками можуть самі створювати нові вразливості. Тому якість обізнаності визначається не кількістю накопиченої інформації, а здатністю встановлювати її значення, перевіряти контекст і перетворювати знання на обґрунтовані рішення.
Тут відкривається принципове поле для комунікаційно-контентної безпеки. Обізнаність не завершується отриманням даних або їхньою технічною обробкою. Вона передбачає можливість осмислити отримане, співвіднести різні джерела, відрізнити підтверджений факт від припущення, побачити зв’язки між подіями та зрозуміти їхнє значення для власного середовища. Якщо суспільство отримує велику кількість повідомлень, але не має можливості відтворити їхній контекст і співвіднести з іншими процесами, зростання інформаційного потоку не обов’язково означає зростання обізнаності. Навпаки, фрагментація, перевантаження та маніпулятивне використання даних можуть послаблювати здатність до самостійного судження.
Отже, новаційність сучасного підходу полягає в переході від розуміння обізнаності як функції здобуття інформації до її осмислення як постійно відтворюваної спроможності бачити середовище в його взаємозалежностях, розпізнавати зміни, оцінювати можливі наслідки та зберігати здатність до самостійної дії. У глокально-симультанному геостратегічному темпоритмі така спроможність формується не однією інституцією і не одним технологічним рішенням. Вона потребує взаємодії спеціалізованої розвідки, контррозвідки, кіберзахисту, інфраструктурного спостереження, аналітичних сервісів, суспільної обізнаності та комунікаційно-контентної безпеки.
Саме тому сьогодні важливо не тільки нарощувати можливості виявлення загроз та викликів, а й відкривати нову культуру цивілізаційної обізнаності — таку, що дозволяє суспільствам і державам не залишатися заручниками темпоритму агресора, а самостійно формувати горизонт бачення, розуміння та випередження. У цьому полягає перехід від обізнаності як реакції на вже видимі події до обізнаності як середовища стратегічної суб’єктності.
Обізнаність стає нагальною умовою цивілізаційної когерентності, оскільки в глокально-симультанному світі здатність людини бачити взаємозалежності реальностей, розуміти контексти їхніх змін і зберігати власну суб’єктність уже не може бути делегована спеціалізованим інституціям. Розвідувальні служби, аналітичні центри та технологічні системи забезпечують спеціалізоване здобуття й опрацювання знань, але цивілізаційна обізнаність має відтворюватися на рівні кожної людини, стаючи необхідною умовою її повноцінної участі в суспільному житті та здатності діяти в умовах перманентної агресії.
Григорій Любовець, Валерій Король, ГО «Центр ККБ»